9 Aufgaben der Compliance für Finanzdaten, die Banken 2026 lösen müssen
Jahrzehntelang haben Banken damit gerungen, nachzuvollziehen, wie regulierte Zahlen über Länder, Systeme und Teams hinweg entstehen. Was sich 2026 geändert hat, ist nicht das Problem selbst. Es sind Umfang und Tempo, in denen die Aufsicht Antworten erwartet. Hier ein praktischer Durchgang durch die schwierigsten Aufgaben und dazu, wie „gut“ aussieht, wenn Sie sie mit Metadaten, Lineage und benannter Verantwortung im Kern angehen.
Ihre Compliance-Beauftragte hat gerade ihre morgendliche Übersicht aufsichtsrechtlicher Meldungen bekommen: 257 neue oder geänderte aufsichtsrechtliche Pflichten im Finanzsektor, heute. Nicht in diesem Monat, heute. Während sie diese Flut abarbeitet, stellt Ihr Team für Stresstests Nachweispakete zu Kapitalplänen und Risikomodellen aus Dutzenden Systemen zusammen, Ihr Datenschutzteam beantwortet Auskunftsersuchen über 15 verschiedene Plattformen hinweg, und Ihr Prüfungsausschuss will wissen: „Können Sie belegen, woher diese Zahl zur Kapitalausstattung stammt?“
Willkommen im Jahr 2026, in dem die regulatorische Vielschichtigkeit nicht nachlässt, sondern zunimmt. Europäische Banken stehen vor den Anforderungen von DORA an die IKT-Widerstandsfähigkeit, vor den Fristen für T+1, die die Abwicklung von Geschäften verdichten, vor den Pflichten des EU AI Act für Systeme mit hohem Risiko ab August und vor den fortbestehenden Kapitalanforderungen aus Basel III und der CRR. Die existenzielle Frage: Können händische Abläufe, Tabellen und E-Mail-Ketten mit Hunderten regulatorischer Änderungen am Tag Schritt halten?
Die Antwort ist nein. Hier sind neun Aufgaben der Compliance, die 2026 für Banken prägen werden, und warum automatisierte Data Lineage, einheitliche Business Glossaries und klare Datenverantwortung nicht mehr optional sind.
1. Uneinheitliche Datendefinitionen über aufsichtsrechtliche Berichte hinweg
Europäische Banken müssen jährlich Hunderte aufsichtsrechtlicher Berichte erstellen: Kapitalberechnungen nach Basel III und CRR, Geschäftsmeldungen nach MiFID II, Auskünfte zum Datenschutz nach der DSGVO und Dokumentation zur operationalen Widerstandsfähigkeit nach DORA. Jeder Bericht kann andere Definitionen, Berechnungen und Datenschnitte aus denselben Systemen verlangen.
Das Problem in der Praxis:
Ihr CRM-System bestimmt „aktive Kundschaft“ als alle mit Aktivität in den letzten 90 Tagen. Ihr Risikomanagementsystem nimmt 180 Tage. Ihre Marketingplattform nimmt 30 Tage. Welche Definition stimmt, wenn Sie einen aufsichtsrechtlichen Bericht zum Kreditengagement gegenüber Kunden erstellen oder Kapitalanforderungen berechnen?
Ohne ein einheitliches Business Glossary, das abbildet, wie jeder Begriff über die Systeme hinweg bestimmt ist und welche Definition in welchem aufsichtsrechtlichen Zusammenhang gilt, verbringen Ihre Teams Wochen mit händischem Abgleich. Eine Bank berichtete, sie brauche über 1.000 Mitarbeitende allein für die vierteljährlichen aufsichtsrechtlichen Meldungen, weil die Datendefinitionen nicht vereinheitlicht waren.
Was aufsichtsrechtlich auf dem Spiel steht:
Verstöße gegen die DSGVO allein lösen Bußgelder bis zu 20 Mio. € oder 4 % des weltweiten Jahresumsatzes aus, je nachdem, was höher ist. British Airways wurde mit 183 Mio. £ belegt (später gemindert) für eine Datenpanne im Jahr 2018; gegen Marriott wurde ein Bußgeld von 99 Mio. £ wegen unzureichender Datensicherheit verhängt. Über Bußgelder hinaus untergraben uneinheitliche Definitionen die Genauigkeit von Kapitalberechnungen, Risikobewertungen und Compliance-Berichten.
Ein zentrales Business Glossary, in dem Begriffe wie „Kunde“, „Transaktion“, „Engagement“ und „Gegenpartei“ dokumentierte Definitionen haben, mit ausdrücklichen Zuordnungen, welche Definition in welchem aufsichtsrechtlichen Zusammenhang gilt (Basel gegenüber MiFID gegenüber DSGVO). Widersprechen sich Definitionen, meldet das System es, bevor Berichte eingereicht werden, und nicht erst, wenn die Aufsicht Ihre Zahlen hinterfragt.
2. BCBS 239
Der Basler Ausschuss hat die Grundsätze von BCBS 239 zur Aggregation von Risikodaten im Jahr 2013 erlassen und verlangt darin eine „zeitnahe, genaue Aggregation“ von Risikodaten mit vollständiger Nachvollziehbarkeit. Die Standards von BCBS 239 gibt es seit über einem Jahrzehnt, und dennoch ringen die meisten global tätigen Banken weiter mit der grundlegenden Compliance, weil ihre Daten in Systemen liegen, die nicht miteinander sprechen.
Wenn die Aufsicht fragt „Wie wurde dieser risikogewichtete Aktivposten berechnet?“, kann Ihr Team ihn dann binnen Minuten bis zu den Ursprungsgeschäften zurückverfolgen, oder braucht das wochenlange Nachforschung? Sie müssen die Lineage dieser Zahlen mit prüfbarer Dokumentation liefern.
3. 257 regulatorische Änderungen am Tag
Thomson Reuters Regulatory Intelligence verzeichnete für Unternehmen im Schnitt 257 regulatorische Änderungsereignisse an jedem Geschäftstag. Bis 2022 erreichte diese Zahl 234 Meldungen am Tag von über 1.300 Aufsichtsstellen, also mehr als 61.000 Meldungen im Jahr.
Jede Änderung kann Datendefinitionen, Aufbewahrungspflichten, Berichtsformate oder Kontrollverfahren berühren. Händische Abläufe taugen für die Compliance nicht mehr. Tabellen und E-Mail-Ketten waren für diese Vielschichtigkeit nie gedacht. Wenn eine Änderung an MiFID II die Felder der Geschäftsmeldung ändert, wie schnell erkennen Sie, welche Systeme, Umformungen und Berichte betroffen sind?
Unternehmen brauchen die Fähigkeit zur Auswirkungsanalyse, etwa eine Data Lineage. Ändert sich eine regulatorische Definition, sehen Sie sofort, welche Datenquellen, Geschäftsregeln und nachgelagerten Berichte angepasst werden müssen.
4. Prüfbare Data Lineage
Jede einzelne aufsichtsrechtliche Anforderung zu erfüllen kann ein gewaltiges Unterfangen sein. Große Banken müssen Tausende aufsichtsrechtlicher Berichte bewältigen und brauchen dafür Tausende Mitarbeitende, die Daten händisch abgleichen, weil der Blick auf die Datenflüsse fehlt und die Datenlandschaft zersplittert ist.
Die europäischen Stresstests führen diese Vielschichtigkeit vor. Banken müssen Kapitalplanung, Methoden der Stresstests, Verfahren zur Validierung der Modelle, die Data Lineage aller Berechnungen und die Rahmen zur Risikoaggregation dokumentieren, und dabei durchgehend prüfbare Nachweise vorhalten, die die Aufsicht überprüfen kann.
Rechnen Sie diese Dokumentationslast auf Dutzende aufsichtsrechtlicher Meldungen im Jahr hoch: Kapitalberechnungen nach Basel III und CRR, Stresstests der EZB (SREP), Geschäftsmeldungen nach MiFID II, Datenschutz-Folgenabschätzungen nach der DSGVO, Dokumentation zur operationalen Widerstandsfähigkeit nach DORA und Anforderungen einzelner Länder.
Die Aufsicht will durchgängige Lineage: welche Quellsysteme diese Berechnung gespeist haben, welche Umformungen angewandt wurden, wer die fachliche Logik freigegeben hat, wann Prüfungen der Datenqualität liefen und wie Sie Vollständigkeit sichern. Händische Dokumentation veraltet in dem Moment, in dem sich Geschäftsprozesse ändern.
5. Zersplitterte Kundendaten über CRM, Handel und Risikosysteme hinweg
Ihr CRM verfolgt Kundenbeziehungen. Ihre Handelsplattformen erfassen Engagements gegenüber Gegenparteien. Ihre Risikosysteme modellieren Kredit- und operationelle Risiken. Ihre Kernbankensysteme führen Einlagen und Kredite. Fehlende, veraltete oder abgeschottete Daten können strategische Entscheidungen beeinträchtigen. Jedes System bestimmt „Kunde“ anders, nutzt eigene Kennungen und pflegt eigene Standards für die Datenqualität.
Verlangt die Aufsicht konsolidierte Berichte zum Kreditengagement gegenüber Kunden oder laufen Ermittlungen zur Geldwäsche, verbringen Teams Wochen allein damit zu verstehen, wo Kundendaten liegen und wie verschiedene Systeme denselben Begriff bestimmen. Ist „ABC Corporation“ in Ihrem CRM dieselbe Einheit wie „ABC Corp“ in Ihrem Handelssystem? Welches System hält die maßgebliche Sicht?
Ohne einen Datenkatalog, der abbildet, wo Kundendaten im Unternehmen liegen und wie jedes System zentrale Einheiten bestimmt, können Teams mit dem Abgleich nicht einmal beginnen. Sie wissen nicht, welche Systeme zu prüfen sind, welche Definitionen in welchem aufsichtsrechtlichen Zusammenhang gelten und wer für welche Datenquelle verantwortlich ist.
Ein Datenkatalog, der vollen Einblick gibt: welche Systeme Kundendaten speichern, wie jedes „Kunde“ oder „Gegenpartei“ bestimmt, welche Attribute wo liegen und wer je System für die Datenqualität einsteht. Verlangt die Aufsicht Berichte zum Kreditengagement gegenüber Kunden, weiß Ihr Team sofort, welche Systeme abzufragen sind und wie die Ergebnisse zu lesen sind, was die Nachforschung von Wochen auf Stunden verkürzt.
6. Digital Operational Resilience Act (DORA) & IKT-Risikomanagement
Die Durchsetzung von DORA begann am 17. Januar 2025 und verlangt von Finanzunternehmen in der EU, ein umfassendes Management der IKT-Risiken nachzuweisen, samt fortlaufender Tests, Handbüchern für die Reaktion auf Vorfälle und Aufsicht über Dritte, besonders über kritische Cloud-Anbieter.
DORA verlangt vollständige Nachvollziehbarkeit durch Ihre technische Lieferkette: welche Systeme kritische Funktionen tragen, welche Daten zu Dritten fließen, wie schnell Sie sich von Störungen erholen und wo sich Konzentrationsrisiken verbergen. Aufsichtsbehörden weltweit setzen weiter regulatorische Änderungen um und legen Programme auf, damit Finanzinstitute den Anforderungen an Widerstandsfähigkeit im digitalen Zeitalter genügen. DORA verlangt von Banken Antworten auf Fragen wie: Welche Anwendungen wickeln Zahlungen ab? Wenn Ihr Haupt-Cloud-Anbieter ausfällt, welche Geschäftsfunktionen sind betroffen? Wohin fließen Kundendaten zu Auftragsverarbeitern? Wie schnell können Sie kritische Systeme nach einem Cybervorfall wiederherstellen?
Data Lineage und ein Katalog der Systeme bilden das Fundament, um diese Fragen zu beantworten. Ohne Einblick, wie Daten durch Ihre Technik fließen, wird die Compliance mit DORA zum Raten.
7. Bereitschaft der Daten für T+1 in der EU
Der Fahrplan der EU für T+1 sieht einen stufenweisen Start von Dezember 2026 bis Oktober 2027 vor. Die Verdichtung von T+2 auf T+1 verlangt untertägig aktuelle Daten, automatisierte Bearbeitung von Abweichungen und Prognosen zur Refinanzierung in Echtzeit, also Fähigkeiten, die von einer Anbindung nahezu in Echtzeit der Systeme für Handel, Clearing, Verwahrung und Treasury abhängen.
Können Ihre Abwicklungssysteme Geschäfte, Zuteilungen und Bestätigungen schnell genug abgleichen? Haben Sie in Echtzeit Einblick in Abwicklungspflichten, Barpositionen und Anforderungen an Sicherheiten? Alte Stapelverarbeitung und der Abgleich zum Tagesende genügen nicht.
8. AI Governance unter dem EU AI Act
Der EU AI Act, im Jahr 2024 verabschiedet, stuft Modelle im Finanzwesen für Kreditbewertung, KYC und Betrugserkennung als „hohes Risiko“ ein und löst damit strengere Anforderungen an die Data Governance der Trainingsdaten, die Minderung von Verzerrungen und die Protokollierung für Prüfungen aus.
Die Pflichten für KI mit hohem Risiko greifen am 2. August 2026: Welche Trainingsdaten wurden genutzt? Wie wurde die Datenqualität geprüft? Können Sie erklären, wie das Modell zu bestimmten Entscheidungen kam? Welche Kontrollen verhindern diskriminierende Ergebnisse?
Finanzinstitute müssen Audit-Trails vorhalten, die Herkunft der Daten, Versionierung der Modelle, Ergebnisse der Validierung und die laufende Beobachtung belegen. Wenn die Aufsicht eine Kreditentscheidung Ihres KI-Modells hinterfragt, können Sie sie auf bestimmte Trainingsdaten und Modellparameter zurückführen?
9. Grenzüberschreitende Data Governance und internationale Datenübermittlung
Banken, die international arbeiten, müssen die strengen Anforderungen der DSGVO an die Übermittlung personenbezogener und finanzieller Daten aus der EU heraus bewältigen. Das Urteil Schrems II erklärte den EU-US Privacy Shield für ungültig und zwang Banken, ergänzende Maßnahmen und Einzelfallprüfungen für transatlantische Übermittlungen einzuführen.
Finanzinstitute müssen den Überblick behalten, wo Kundendaten liegen, wie sie sich über Grenzen bewegen, welche Rechtsgrundlage jede Übermittlung trägt (Standardvertragsklauseln, verbindliche interne Datenschutzvorschriften) und wie sich Aufbewahrungsfristen je Land unterscheiden.
Ohne saubere Datenklassifizierung und Verfolgung der Lineage können Banken nicht belegen, welche Daten unter welchem Rechtsinstrument welche Grenze überschritten haben.
Zu diesen neun Aufgaben der Compliance kommt eine weitere, die mit der Einführung agentischer KI-Systeme zu tun hat:
Bereit für KI-Agenten: Wenn Analyse im Dialog fachlichen Kontext braucht
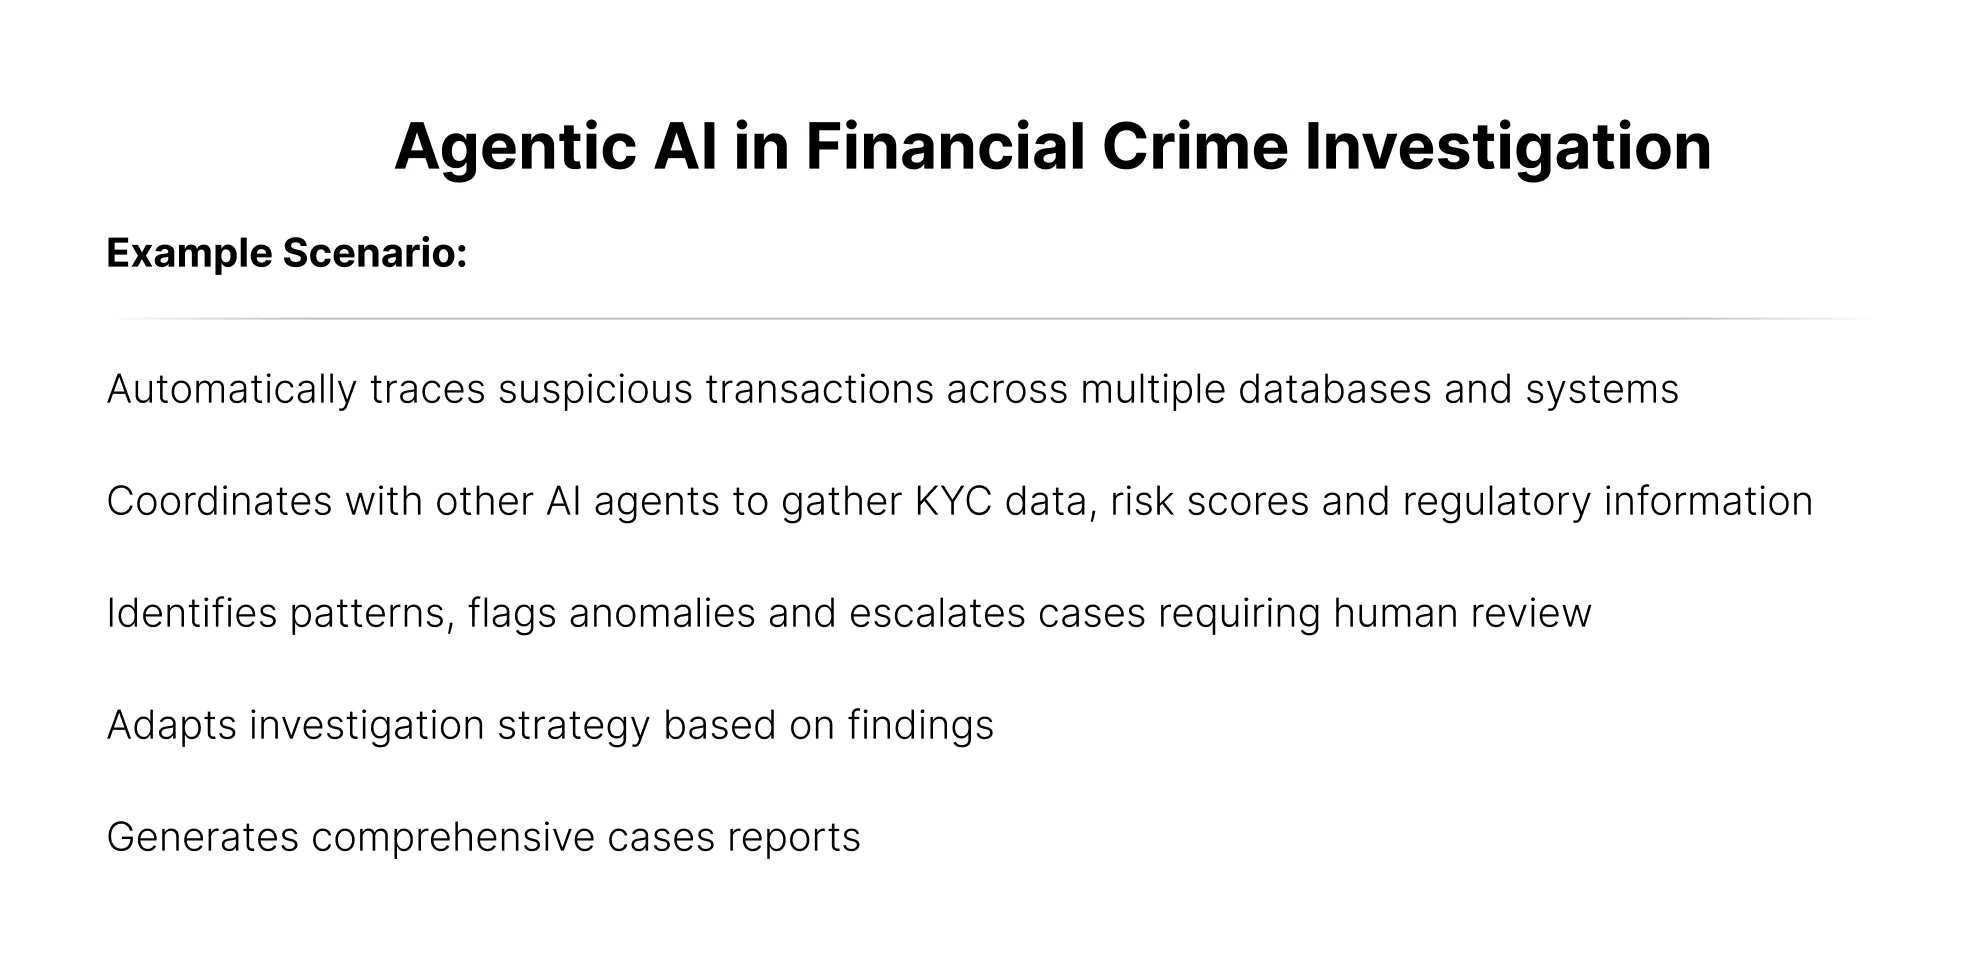
Finanzinstitute führen rasch KI-Agenten für Betrugsprävention, Ermittlungen zu Finanzkriminalität und aufsichtsrechtliche Compliance ein. Diese agentischen Systeme können verdächtige Transaktionen eigenständig über mehrere Datenbanken verfolgen, KYC-Daten und Risikobewertungen sammeln, Muster erkennen, die eine menschliche Prüfung brauchen, und ausführliche Fallberichte erzeugen.
Doch KI-Agenten sind nur so verlässlich wie der fachliche Kontext, auf den sie zugreifen. Wenn ein Agent möglicher Geldwäsche nachgeht, versteht er dann, dass „Kunde“ in Ihrem CRM etwas anderes bedeutet als in den Handelssystemen? Kann er zwischen Brutto- und Nettoengagement unterscheiden? Weiß er, welche Datenquellen für die Meldung zur Geldwäsche maßgeblich sind?
Banken setzen KI-Agenten ein, die zusammenarbeiten, um Aufgaben durchgängig eigenständig zu erledigen, wobei Menschen nur für Ausnahmen und Aufsicht nötig sind. Analysen zu den Wirkungen solcher Systeme aus mehreren Agenten zeigten Produktivitätsgewinne von 20 bis 60 %, aber nur dort, wo die Systeme auf Daten mit dem richtigen Kontext zugreifen.
Über das Model Context Protocol (MCP) erreichen KI-Agenten nicht nur Rohdaten, sondern den Semantic Layer, der die fachliche Bedeutung bestimmt: einheitliche Glossare, Data Lineage, Geschäftsregeln und Qualitätskennzahlen. Ohne diesen Kontext erzeugt die Analyse im Dialog unzuverlässige Antworten, was Vertrauen untergräbt und ein Risiko für die Compliance schafft.
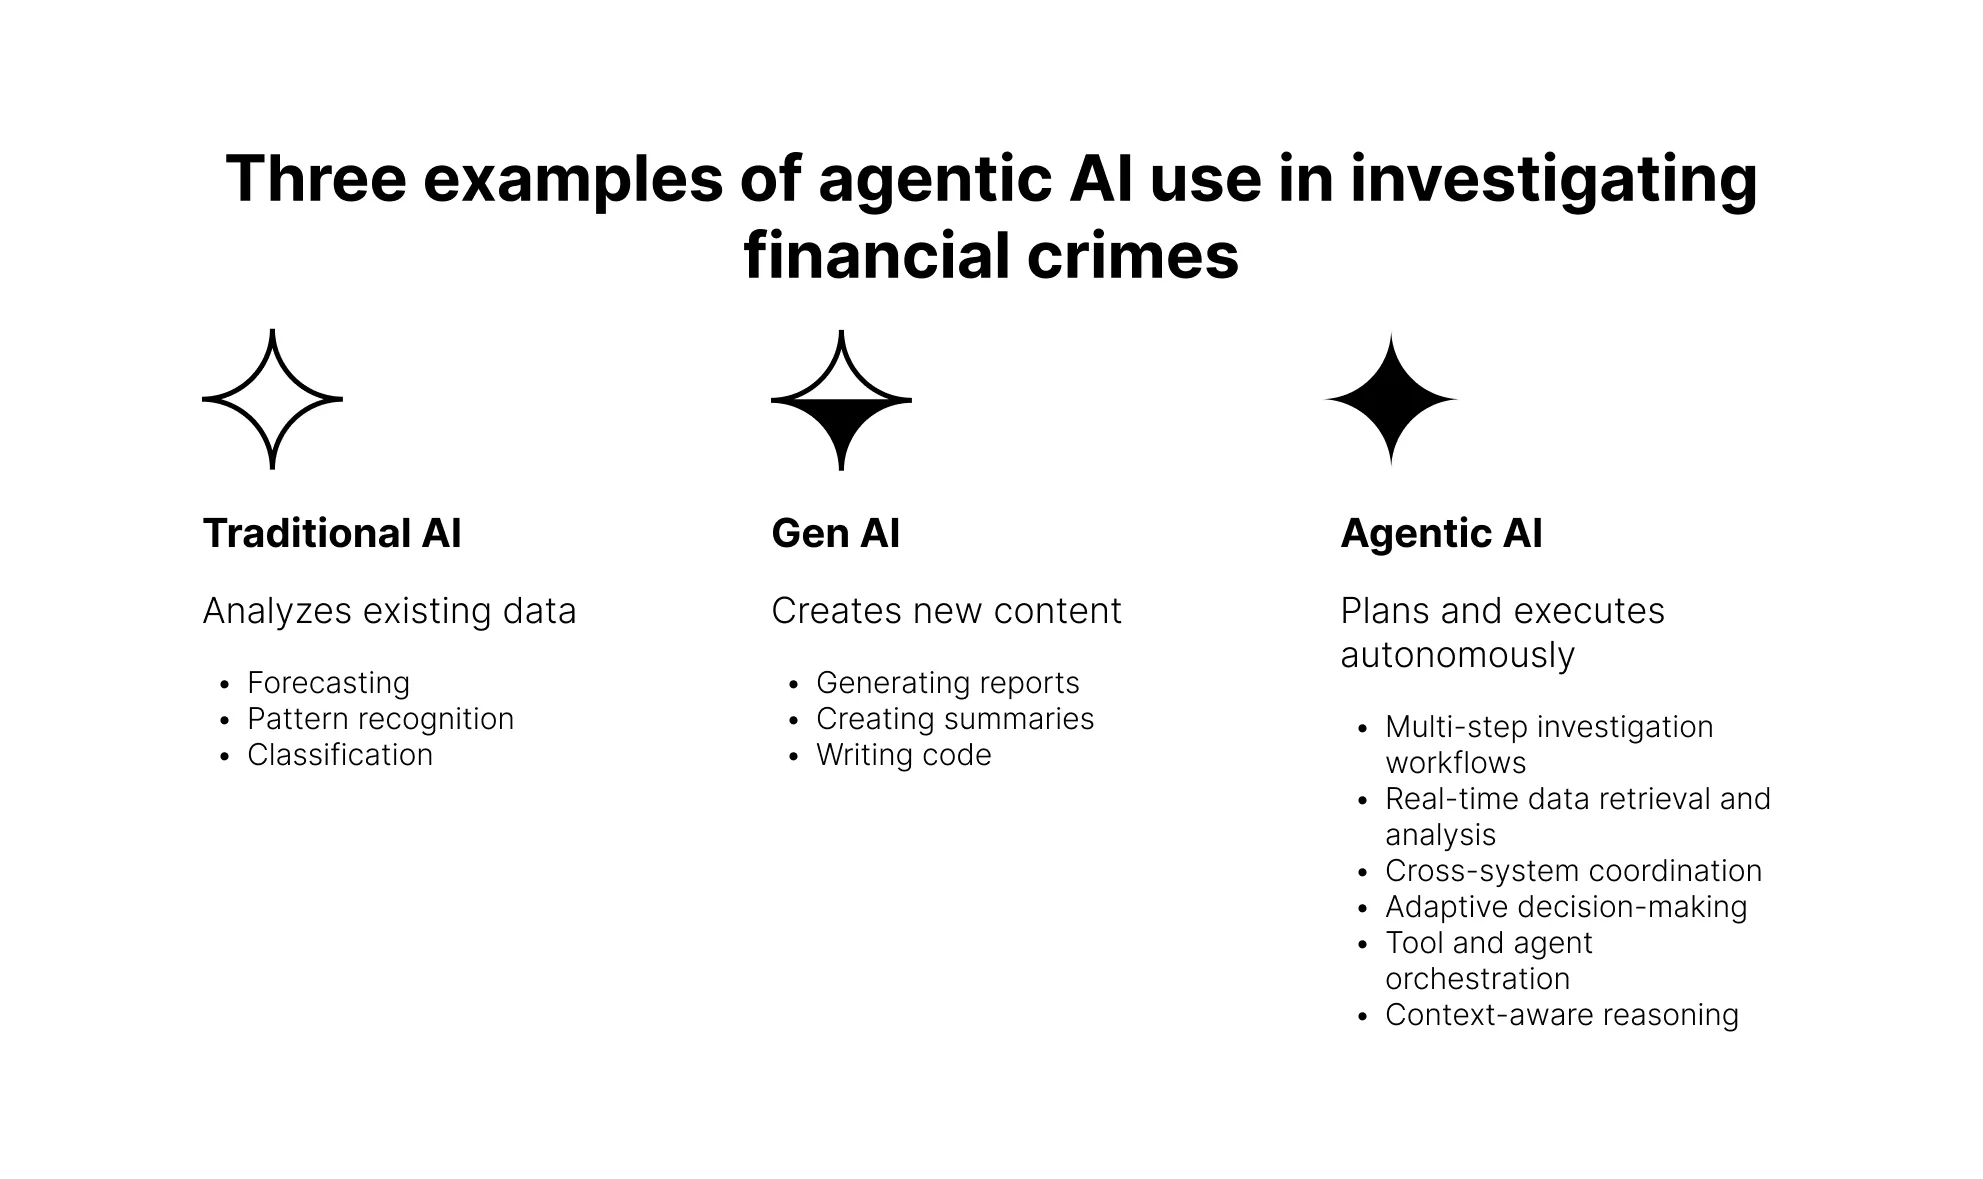
Während Finanzchefs Kennzahlen, Analysen und Berichterstattung zur obersten Priorität erklären, merken sie, dass KI-Agenten denselben einheitlichen fachlichen Kontext brauchen wie menschliche Analystinnen und Analysten. Die Frage ist nicht, ob Sie KI-Agenten einsetzen, sondern ob Ihr Datenfundament sie verlässlich tragen kann.
Das Fundament der Data Governance, das Banken brauchen
Führende Finanzinstitute bauen eine moderne Infrastruktur für Data Governance auf, die Compliance automatisiert und vollen Einblick über alle Datensysteme hinweg gibt. Zu den zentralen Fähigkeiten gehören:
- Durchgängige automatisierte Lineage, die Quellsysteme über Umformungen mit aufsichtsrechtlichen Berichten verbindet (fortlaufend gepflegt, nicht erst während der Prüfung zusammengetragen).
- Einheitliches Business Glossary, das „Kunde“, „Transaktion“ und „Engagement“ über die Systeme hinweg gleich bestimmt, mit ausdrücklicher Zuordnung zu den aufsichtsrechtlichen Anforderungen.
- Zuordnung von Richtlinie zu Kontrolle zu Daten, die zeigt, welche Regelwerke welche Datenelemente verlangen und welche Berichte die Compliance belegen.
- Auswirkungsanalyse, die „Wenn sich dieses Quellsystem ändert, welche aufsichtsrechtlichen Berichte sind betroffen?“ in Sekunden statt in Wochen beantwortet.
- Unveränderliche Audit-Trails, die festhalten, wer wann auf welche Daten zugegriffen hat, welche Umformungen angewandt wurden und wie sich Geschäftsregeln entwickelt haben. Prüfbare Nachweise ohne händische Dokumentation.
- Rollenbasierter Zugriff und länderspezifische Aufbewahrung, die die DSGVO und lokale Anforderungen anhand der Datenklassifizierung automatisch durchsetzen.
Warum das Finanzwesen nicht warten kann
Finanzchefs und Verantwortliche im Finanzbereich nennen Kennzahlen, Analysen und Berichterstattung als ihren wichtigsten Schwerpunkt für 2025, was zeigt, wie sehr es darum geht, Erkenntnisse für bessere Geschäftsergebnisse zu liefern. Das Zusammentreffen von regulatorischer Vielschichtigkeit, Anforderungen an die KI-Governance, Vorgaben zur operationalen Widerstandsfähigkeit und grenzüberschreitendem Datenschutz erzeugt einen beispiellosen Druck auf die Datenfundamente.
Tabellen waren weder für die fortlaufenden Tests nach DORA gedacht noch dafür, Kreditentscheidungen einer KI zu erklären. Händische Datenpflege hält mit Hunderten regulatorischer Änderungen am Tag nicht Schritt. Eine altmodische Data Governance, die Beziehungen einmal bei der Einführung dokumentiert, veraltet, während sich Geschäftsprozesse, Systeme und Regelwerke ständig wandeln.
Wenn Ihre nächste aufsichtsrechtliche Prüfung beginnt, sollte die Frage nicht lauten „Wo fangen wir an, Nachweise zu sammeln?“. Sie sollte lauten „Welchen Bericht möchten Sie zuerst sehen?“, mit vollständiger Lineage, Verantwortung, Kontrollen und Audit-Trails, sofort verfügbar.
Händische Abläufe weiter ausweiten, um der zunehmenden regulatorischen Vielschichtigkeit zu begegnen, oder die automatisierte Infrastruktur für Data Governance bauen, die Compliance dauerhaft trägt. 2026 wird zeigen, welchen Weg Ihr Unternehmen gewählt hat.