Benutzerverwaltung und Zugriffskontrolle
Dawiso vereinfacht Nutzerrollen, Berechtigungen und die Governance von Zugriffen, damit Teams sicher zusammenarbeiten, ohne langsamer zu werden. Mit Video-Tutorials Schritt für Schritt.
Das Video ist auf Englisch.
Über diese Lektion
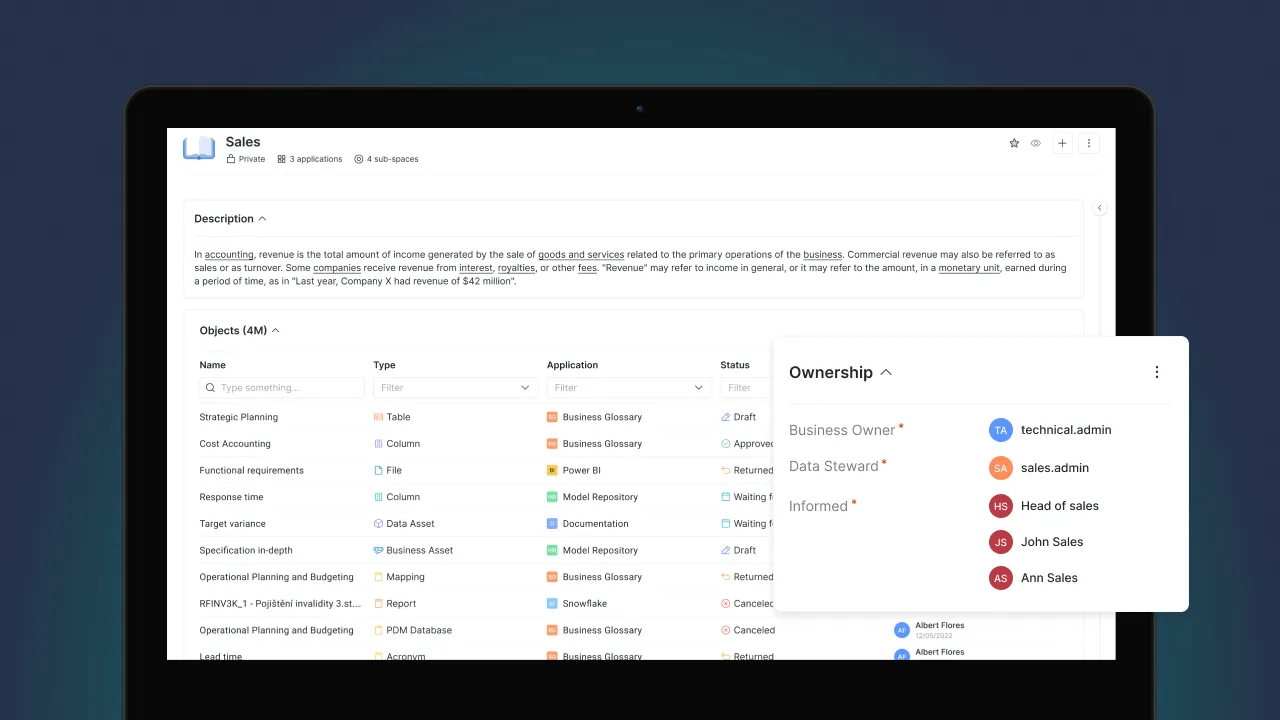
Zugriffskontrolle in einem Katalog zieht in zwei Richtungen. Wird alles abgeschottet, liest niemand mehr die Dokumentation, und das Schreiben war umsonst. Bleibt alles offen, erreichen sensible Metadaten Menschen, die sie nicht sehen sollten. Dawiso löst das mit Rollen, die Lesen, Mitarbeiten und Administrieren trennen, angewendet auf der jeweils passenden Ebene: ein ganzer Space, ein einzelnes Objekt, eine Gruppe oder eine Person. Mit einem angebundenen Identitätsanbieter werden Eintritte und Austritte dort abgewickelt, wo sie ohnehin abgewickelt werden, statt in einer zweiten Liste, die auseinanderläuft.
Für wen. Administratoren und Governance-Verantwortliche, die beantworten müssen, wer was sehen oder ändern darf.
Inhalte
- Wie die Rollen Viewer, Contributor und Admin funktionieren
- Berechtigungen auf Ebene von Space, Objekt, Gruppe und Nutzer verwalten
- Zugriffskontrolle über die Anbindung eines Identitätsanbieters automatisieren
Was Sie danach können
- Für eine Person zwischen Viewer, Contributor und Admin wählen
- Berechtigungen je nach Lage auf Ebene von Space, Objekt, Gruppe oder Nutzer vergeben
- Die Bereitstellung über einen Identitätsanbieter automatisieren, statt Nutzer von Hand zu pflegen
Mehr erfahren
Deployment-Optionen, Single Sign-on und die Sicherheitsarchitektur hinter diesen Kontrollen. Enterprise Deployment